
Google 联合多家机构打击 XCPE 电视盒子僵尸网络
调查称超过 130 万台设备预装后门。Google 打击控制基础设施并封禁相关制造商,但处置没有清除已售设备中的植入物。
一台还能正常播放视频的电视盒子,也可能在替陌生人转发网络流量。Google 于 11 月 2 日披露,已与多家机构在前一周打击 XCPE 僵尸网络的控制基础设施,并终止与设备制造商 Videostrong 的合作。事件的关键不只是规模:研究人员认为,恶意程序在设备出厂时就已藏在固件中,用户后来删除一个应用并不能解决问题。
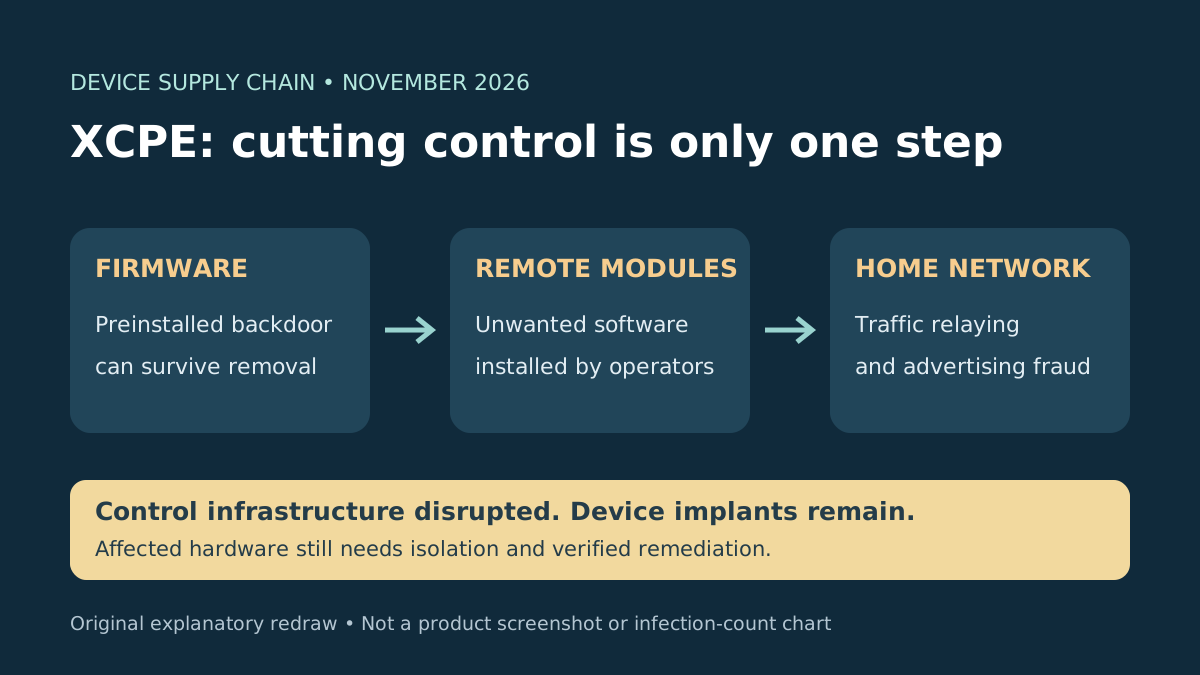
- 固件中预装后门
- 控制端分发恶意模块
- 家庭网络被用于转发与欺诈
- 切断控制设施,设备仍待清理
处置针对谁,130 万又意味着什么
Google 威胁情报团队以高置信度将这场活动归因于 Videostrong,认为它有意开发、部署后门,并向其他恶意软件经营者出售设备访问能力。这是调查团队的归因判断,不是本文独立取证或法院已经作出的判决。行动参与方包括日本警察厅、Lumen、HUMAN Security、Plume、Synthient 和 TrendAI。Google 表示,已采取法律行动打击相关控制域名与服务器,并禁止 Videostrong 及其未来附属企业生产认证 Android 设备或向其他认证厂商提供软件。
联合披露使用“超过 130 万台”描述被植入后门的设备规模。Synthient 估算其中约 50 万台处于活跃联网状态;TrendAI 在不同观测窗口统计到约 147 万台,说明时间范围和可见性会影响数字。不能把这些数字相加,也不能把所有感染设备都当作同时在线。Google 另估计,对关联恶意模块控制设施的打击会切断至少 1000 万台其他受感染设备的访问;这是更广生态的影响估计,不是新增 1000 万台 XCPE 电视盒子的实测清单。
后门为何不影响正常播放,却能持续获利
固件是设备启动和运行所依赖的底层软件。研究人员在购买的 MECOOL 设备上发现了拥有系统权限的预装后门;它负责联系控制端,再让其他组件安装和运行模块。正常的视频界面可以继续工作,背后却可能出现未经同意的流量转发、虚假广告展示或更多恶意软件。这里的“住宅代理”是让第三方流量从用户家里的网络出口发出,外部网站看到的因而像是普通家庭访问。
Synthient 将固件样本、签名线索和控制基础设施的关联结合起来支持归因;Google 也描述了持续变化的模块与规避检测方式。TrendAI 特别区分了商业带宽服务本身和未经同意把设备接入服务的行为:不能因某个组件被滥用,就把同名服务的全部用户认定为攻击者。它还明确没有观察到这批代理容量的具体购买者,不能据此断言有国家级攻击者使用了这批设备。
控制通道中断,不等于设备已经干净
本次处置切断的是攻击者与设备之间的重要控制通道。TrendAI 指出,植入物仍留在已经售出的设备上;Google 的分析说明,后门有固件中的持久化副本,普通卸载后仍可在重启时恢复。因此,“网络遭打击”与“每台设备已修复”是两件事。原报告没有给出全部受影响机型都可使用的可信修复固件,也没有证明攻击者无法改用新基础设施。
Google 说已调整认证审查流程,因为原有检测被混淆和首次开机后加载等方式绕过。这使事件超出单个应用安全问题:设备认证需要关注后续行为,网络防护也不能只凭住宅地址就认定流量可信。对已确认受影响的设备,调查方强调断开连接、隔离风险及后续清理或替换;这些是针对受影响设备的处置建议,不代表所有 Android 电视设备都感染,也不是购买某一品牌安全产品的理由。

评论
使用 GitHub 账号参与讨论,所有语言版本共用此评论区。
在 GitHub 查看讨论查看旧评论(Disqus)